Authentifier le domaine
Le certificat permet notamment au navigateur de vérifier que le certificat présenté correspond au nom de domaine concerné.
Qu'est-ce qu'un certificat SSL ? À quoi sert HTTPS et quelle est la différence entre SSL et TLS ? Découvrez simplement comment fonctionne la sécurité d'une connexion HTTPS et le rôle d'un certificat SSL/TLS.
Voir les tarifs Commander
Lorsque vous consultez un site web, vous avez probablement remarqué que certaines adresses commencent par https:// et qu'une icône de sécurité apparaît dans la barre d'adresse du navigateur.
Cette connexion repose sur le protocole TLS (Transport Layer Security) et sur un certificat numérique. Pourtant, on parle encore très souvent de certificat SSL.
Un certificat SSL/TLS permet notamment au navigateur de vérifier l'identité du domaine auquel il se connecte et de mettre en place une connexion sécurisée avec le serveur.
Nous allons voir ce qu'est exactement un certificat SSL, à quoi sert HTTPS, comment fonctionne TLS et pourquoi cette sécurité est importante pour un site web.
Un certificat SSL est un certificat numérique utilisé pour sécuriser les communications entre un navigateur web et un serveur.
Le terme « SSL » est historique. Les versions modernes de la sécurité des connexions web utilisent principalement le protocole TLS.
On parle donc plus précisément de certificat SSL/TLS, même si l'expression « certificat SSL » reste largement utilisée lorsqu'on parle d'un site web.
Le certificat fait partie du mécanisme qui permet au navigateur d'établir une connexion HTTPS avec le serveur.
SSL, TLS et HTTPS désignent des éléments liés à la sécurité des communications web, mais ils ne correspondent pas exactement à la même chose.
SSL signifie Secure Sockets Layer. Il s'agit du terme historique associé à la sécurisation des connexions web. Les anciennes versions de SSL ne sont plus utilisées pour les connexions web modernes.
TLS signifie Transport Layer Security. Il s'agit du protocole utilisé par les connexions sécurisées modernes.
HTTPS signifie HyperText Transfer Protocol Secure. Il correspond à l'utilisation de HTTP avec une connexion sécurisée par TLS.
En résumé :
HTTP et HTTPS permettent tous deux à un navigateur de communiquer avec un serveur web.
La différence principale est que HTTPS utilise TLS pour protéger les échanges entre le navigateur et le serveur.
| HTTP | HTTPS |
|---|---|
| Connexion HTTP | Connexion HTTP sécurisée avec TLS |
Adresse commençant par http://
|
Adresse commençant par https://
|
| Échanges non protégés par TLS | Échanges protégés par chiffrement TLS |
Pour un site web moderne, l'utilisation de HTTPS est donc fortement recommandée.
Elle est particulièrement importante lorsqu'un visiteur transmet des informations au site, par exemple au moyen d'un formulaire de contact.
Le rôle principal d'un certificat SSL/TLS est de participer à l'établissement d'une connexion HTTPS sécurisée entre le navigateur et le serveur.
Le certificat permet notamment au navigateur de vérifier que le certificat présenté correspond au nom de domaine concerné.
Une connexion TLS chiffre les données échangées entre le navigateur et le serveur.
HTTPS permet au visiteur de constater que la connexion avec le site utilise un protocole sécurisé.
HTTPS est particulièrement utile lorsqu'un site comporte un formulaire de contact ou toute autre fonctionnalité qui transmet des informations.
Lorsqu'un visiteur ouvre une page en HTTPS, son navigateur et le serveur établissent une connexion sécurisée grâce au protocole TLS.
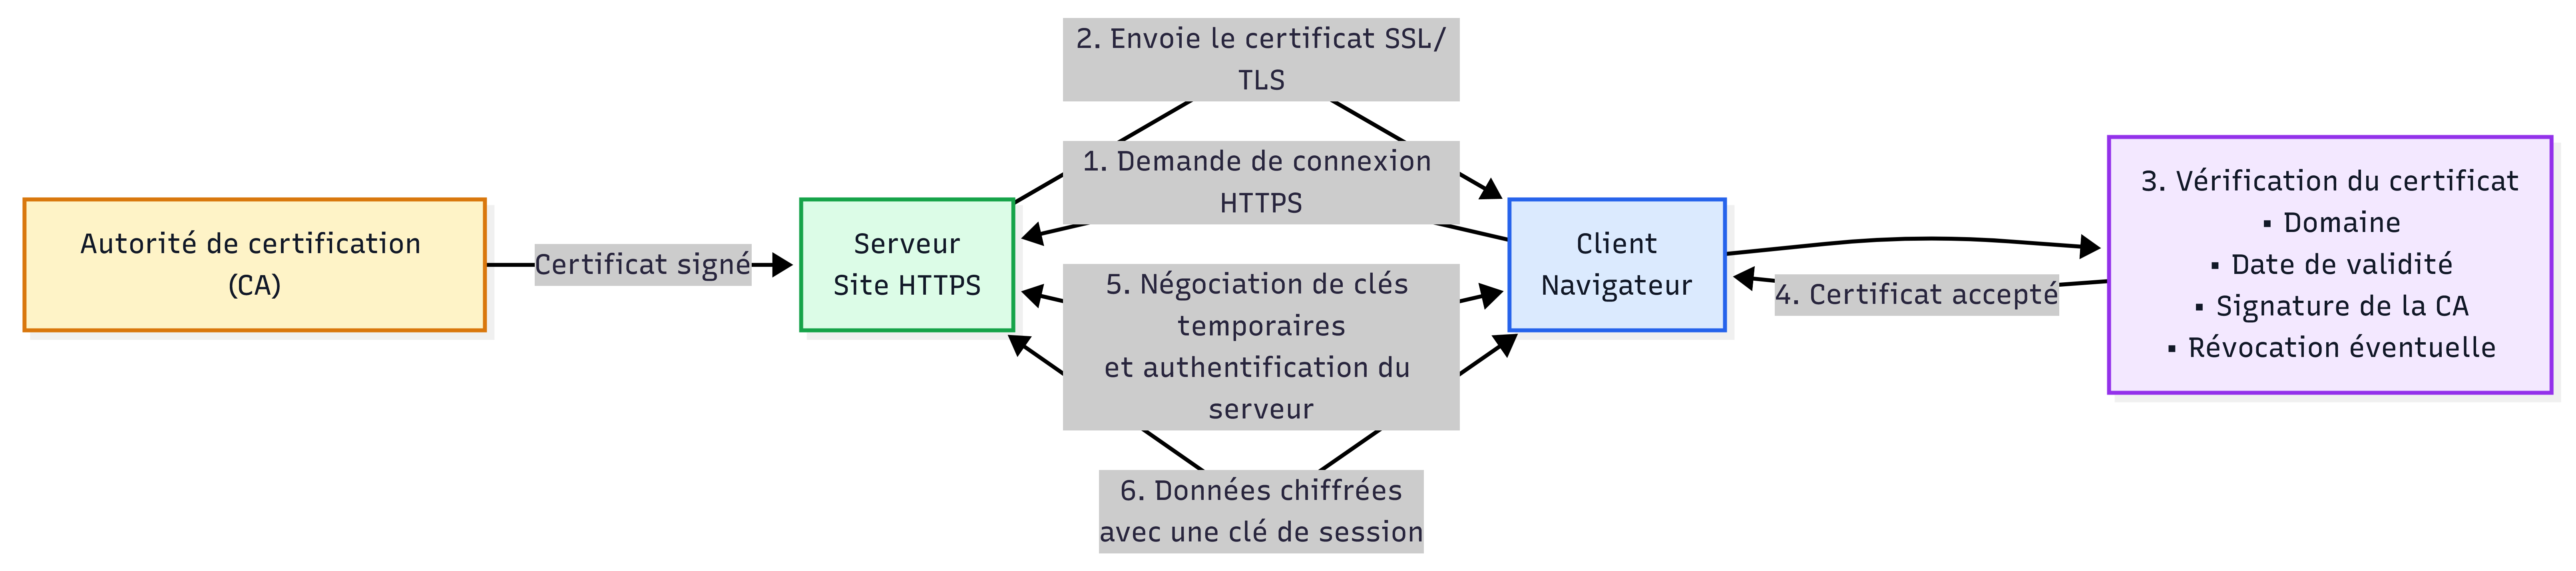
Ce mécanisme permet notamment de réduire le risque d'interception ou de modification des données pendant leur transmission.
Il est toutefois important de comprendre que HTTPS ne protège pas à lui seul un site contre toutes les formes de piratage. Il protège principalement les communications entre le navigateur et le serveur.
Un certificat SSL/TLS contient plusieurs informations permettant notamment au navigateur de vérifier son identité, sa validité et son domaine d'utilisation.
Les informations relatives à l'identité d'une organisation dépendent notamment du type de validation utilisé lors de l'émission du certificat.
| Type | Principe |
|---|---|
| DV | Domain Validation : l'autorité de certification vérifie le contrôle du ou des noms de domaine concernés. |
| OV | Organization Validation : la validation du domaine est complétée par des vérifications concernant l'organisation. |
| EV | Extended Validation : des vérifications plus poussées concernant l'organisation sont effectuées selon les règles applicables à ce type de certificat. |
Dans l'offre d'hébergement web Essentiel d'UnWebsite, le HTTPS est fourni avec un certificat TLS Let's Encrypt reposant sur une validation de domaine (DV).
Let's Encrypt est une autorité de certification qui fournit des certificats TLS permettant aux sites web d'utiliser HTTPS.
Les certificats Let's Encrypt peuvent être obtenus gratuitement et sont largement utilisés pour sécuriser des sites web.
Le certificat possède une durée de validité limitée et doit être renouvelé régulièrement.
Sur UnWebsite, le HTTPS est inclus dans l'offre d'hébergement web Essentiel.
Vous n'avez donc pas besoin d'acheter séparément un certificat SSL payant pour bénéficier du HTTPS dans le cadre de cette offre.
HTTPS est aujourd'hui une composante courante de la sécurité d'un site web. Il protège principalement les communications entre le navigateur et le serveur.
Les données échangées entre le navigateur et le serveur sont protégées par le chiffrement TLS.
HTTPS est particulièrement important lorsqu'un visiteur envoie des informations au moyen d'un formulaire.
Les navigateurs modernes signalent certaines connexions web qui ne sont pas sécurisées.
Même un simple site vitrine peut utiliser HTTPS afin de protéger les communications avec ses visiteurs.
HTTPS fait partie des bonnes pratiques techniques d'un site web moderne.
Il ne faut cependant pas considérer le certificat SSL comme une méthode permettant à lui seul d'obtenir de meilleures positions dans Google.
Le référencement naturel repose sur de nombreux facteurs, notamment la qualité et la pertinence du contenu, la structure du site, les performances techniques, l'expérience utilisateur et les liens.
HTTPS constitue donc surtout une bonne pratique de sécurité et de qualité technique qui doit faire partie d'un site correctement conçu.
Pour savoir si un site utilise HTTPS, regardez la barre d'adresse du navigateur.
L'adresse doit commencer par https://. Le navigateur affiche également une indication de sécurité permettant de consulter les informations relatives à la connexion et au certificat.
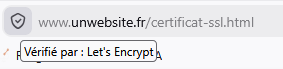
Un certificat TLS valide permet au navigateur d'établir une connexion HTTPS sécurisée avec le serveur.
Oui. Un site vitrine ne traite pas nécessairement de données sensibles, mais HTTPS reste recommandé.
Un site professionnel utilisant HTTPS permet de sécuriser les communications entre le navigateur du visiteur et le serveur.
C'est particulièrement utile lorsqu'un site contient un formulaire de contact, un espace privé ou toute autre fonctionnalité nécessitant l'échange d'informations.
Pour un petit site vitrine, HTTPS peut donc être considéré comme un élément de base d'un hébergement web moderne.
Vous souhaitez comprendre ce qu'est un site vitrine, à quoi il sert et comment choisir entre OnePage et Multipages ?
Découvrez notre guide complet sur les sites vitrines .
Vous pouvez également consulter notre guide consacré à l'hébergement web pour comprendre les principaux éléments à prendre en compte pour héberger un site.
Le certificat SSL/TLS est installé et utilisé par le serveur web afin de permettre les connexions HTTPS.
Lorsqu'un visiteur consulte une adresse en https://, le serveur doit pouvoir présenter un certificat correspondant au domaine demandé et établir la connexion TLS.
Le choix de l'hébergement joue donc un rôle pratique : l'hébergeur doit permettre au site d'utiliser correctement HTTPS et gérer le certificat.
Avec l'offre d'hébergement web Essentiel d'UnWebsite, HTTPS et le certificat TLS Let's Encrypt sont inclus.
L'objectif est de permettre à un petit site professionnel de bénéficier d'une connexion HTTPS sans avoir à gérer séparément l'achat d'un certificat SSL.
Pour découvrir les caractéristiques de l'hébergement, consultez notre guide sur l'hébergement web .
Un certificat SSL, plus précisément un certificat SSL/TLS, est un certificat numérique utilisé pour sécuriser les communications entre un navigateur et un serveur web.
SSL est le terme historique utilisé pour désigner cette technologie. Les connexions web modernes utilisent principalement TLS, qui a remplacé les anciennes versions du protocole SSL.
HTTP permet de communiquer avec un serveur web sans la protection TLS. HTTPS utilise TLS afin de protéger les communications entre le navigateur et le serveur.
Il permet notamment au navigateur de vérifier le certificat présenté par le serveur et de participer à l'établissement d'une connexion HTTPS sécurisée.
Le serveur présente son certificat au navigateur. Celui-ci vérifie notamment sa validité et sa correspondance avec le domaine avant que la connexion TLS soit établie.
Il contient notamment les noms de domaine concernés, une clé publique, une période de validité, l'autorité de certification émettrice et une signature numérique.
Un certificat DV repose sur la validation du domaine. Un certificat OV ajoute des vérifications concernant l'organisation. Un certificat EV correspond à des vérifications plus poussées concernant l'organisation, selon les règles applicables.
Let's Encrypt est une autorité de certification qui permet d'obtenir gratuitement des certificats TLS pour sécuriser les sites web avec HTTPS.
Il n'est pas nécessaire pour qu'un serveur affiche techniquement toutes les pages d'un site, mais HTTPS est aujourd'hui fortement recommandé pour sécuriser les connexions web.
Oui. HTTPS est recommandé pour un site vitrine, notamment lorsqu'il contient un formulaire de contact ou permet aux visiteurs de transmettre des informations.
Oui. L'offre d'hébergement web Essentiel d'UnWebsite inclut le HTTPS avec un certificat TLS Let's Encrypt.
UnWebsite propose un hébergement web simple pour les petits sites vitrines, avec HTTPS et accès SFTP inclus.
Guide complet sur le site vitrine
Découvrir les tarifs